
Як фейкова співбесіда допомогла викрасти $6,34 млрд у Binance: червоні прапорці під час пошуку роботи


Режим читання збільшує текст, прибирає всю зайву інформацію зі сторінки і дозволяє зосередитися на матеріалі. Тут ви можете вимкнути його в будь-який момент.
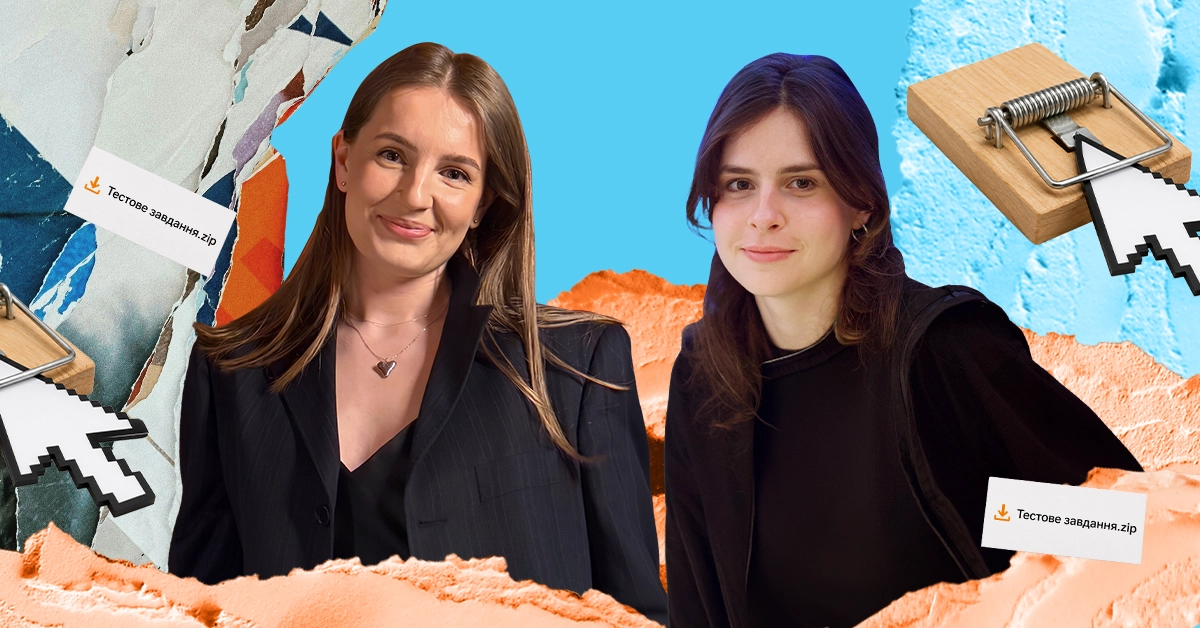
Повідомлення від рекрутера, кілька співбесід і тестове завдання — усе може виглядати як звичайний процес найму. Але за вакансією іноді ховаються шахраї, які полюють на гроші, персональні дані та доступи до корпоративних систем. У колонці для Vector Анна Можарівська та Крістіна Новикова, Talent Acquisition Managers у Skylum, на прикладі атаки на Binance пояснюють, як працюють такі схеми та на які червоні прапорці варто звертати увагу під час пошуку роботи.
Пастка під виглядом інтерв’ю
29 жовтня 2026 року з гаманців Binance пішло близько $6,34 млрд. За найбільшою криптокрадіжкою в історії стояла багатомісячна підготовка, але вирішальний злам стався не через атаку на сервери — двері хакерам відчинило звичайне повідомлення від рекрутера й тестове завдання.
За власним звітом Binance, у вересні інженеру написав «Project Director» через цілком легітимну платформу: у профілі інженера був згаданий досвід у Binance. Далі все як у житті: перший раунд з «так званим» HR, другий із а-ля «CEO», а потім прохання завантажити репозиторій для тестового. Усередині було шкідливе ПЗ, якого не помітив захист на кінцевих пристроях. Через цей ноутбук і внутрішній AI-інструмент зловмисники за кілька тижнів дісталися ще двох інженерів і сервісу підпису транзакцій. Близько $2,85 млрд вдалося заморозити, а атаку пов’язують з північнокорейською групою TraderTraitor, розслідування триває.
Ця історія показова з трьох причин:
- Співбесіда була справжньою за формою. Живі люди, відео, два раунди.
- Ціллю була не людина, а її доступ. Інженера вибрали за профілем, а «вакансію» підлаштували під нього.
- Усе сталося на робочому ноутбуці. Не на «особистому для співбесід», а на корпоративному.
Ринок, який грає шахраям на руку
За даними Djinni, конкуренція на IT-ринку продовжує зростати: у жовтні середня кількість відгуків на одну вакансію піднялася з вересневих 23,5 до 25,6, а пошук роботи за місяць розпочали 7850 нових кандидатів — рекорд із 2022–2023 років, повідомляла платформа. При цьому роботу протягом трьох місяців зараз знаходить лише один із 20 активних кандидатів, свідчить статистика Djinni. DOU показує те саме з іншого боку: після 22 900 вакансій у Q1 ринок охолов до 21 100 у Q2 і 19 800 у Q3, а середня конкуренція у вересні стрибнула до 38 відгуків на вакансію (у фронтенді — аж 275).
А тепер цифри Skylum, і вони говорять навіть голосніше. У 2026 році третина наших вакансій зібрала 100+ відгуків, а трохи більше 10% — понад 200. На популярні нетехнічні та сервісні ролі традиційно приходить найбільше кандидатів — і саме на цю масову аудиторію найчастіше полюють шахраї.
Понад 90% кандидатів цього року прийшли через самостійні відгуки: основний трафік забезпечив наш кар’єрний сайт (більше 50%), на другому місці — DOU (18,1%), а на третьому — Djinni (16,3%). А більшість шахрайських схем починається навпаки: вам написали першими. Це не робить кожного, хто пише першим, шахраєм (рекрутери теж сорсять), але це привід увімкнути режим підвищеної пильності.
Де шахраям цікаво: дві логіки
Усе зводиться до двох стратегій: точкового полювання на доступи або гри на масовість. У першому випадку атакують вузьких фахівців із ключами до коду, хмар чи криптогаманців — тут «вакансію» ювелірно підганяють під конкретного інженера. У другому беруть кількістю: роблять ставку на перенасичений ринок і втому від відмов, копіюючи популярні нетехнічні та сервісні ролі, де вказують мінімум вимог, привабливий соцпакет і високу винагороду.
Стратегія А. Полювання на ваші доступи (розробники, DevOps, ML, DefTech)
«Тестове завдання» з сюрпризом. Сценарій атаки на інженера Binance нагадує так звану кампанію Contagious Interview у стилі «клонуйте репозиторій і запустіть» — специфічного хакерського почерку, який дослідники пов’язують із північнокорейськими групами. Небезпека ховається у звичних кроках: npm install, npm run dev, навіть просте відкриття папки в редакторі. Приклад із розбору, яким поділилися на DOU: бекенд «тестового» при старті збирає весь process.env (токени, паролі до баз, ключі хмар) і шле на сервер, замаскований під звичайний хостинг, а звідти підтягує додатковий код і виконує його прямо в пам’яті. Таке шкідливе ПЗ може залишитися непоміченим для антивірусу. Binance у звіті визнала, що її захист шкідливе ПЗ не виявив.
Підроблений «робочий інструмент». Не лише співбесіда. За звітом Binance, ще в червні її інженер, шукаючи AI-інструмент для кодингу, поставив підроблену версію Homebrew. Це був ще один епізод тієї самої атаки.
Полювання на DefTech. У звіті за 2025 рік ESET описала хвилю Operation DreamJob проти оборонних компаній Центральної та Південно-Східної Європи, зокрема розробників дронів: «вакансії» приходили разом із PDF-рідером, у який вшили шкідливий код. А в серпні 2026-го дослідники Check Point показали, що Lazarus поєднує фейкові офери, троянізований PDF-софт і zero-day у Windows проти оборонного сектору. За даними DOU, у третьому кварталі DefTech склав близько п’ятої частини вакансій на ринку, тож для українських інженерів це не абстракція.
Стратегія Б. Полювання на гроші, дані та «чистий» ноутбук (усі, особливо новачки й світчери)
- «Робочий застосунок». Співзасновник monobank Олег Гороховський описував випадок у своєму Telegram-каналі: шахраї пропонують роботу в mono й просять поставити нібито робочий застосунок, який насправді є програмою для віддаленого керування телефоном.
- Клонований рекрутер і фейковий бренд. Ім’я, фото й LinkedIn реальні, але пише інша людина з домену-двійника. Або розсилка від імені відомого магазину з «кількома тисячами на день за допомогу із замовленнями» в Telegram.
- Передоплата і фейкові банківські чеки. Шахраї вимагають гроші за «активацію кабінету», «навчання» чи «страховку». Інший популярний сценарій — «роботодавець» надсилає банківський чек для купівлі робочого ноутбука і просить переказати кошти конкретному «вендору». Невдовзі банк скасовує підроблений чек, ваші власні гроші зникають, а «партнерський магазин» очікувано виявляється частиною шахрайської схеми.
- «Легкі гроші» за лайки та відгуки. Класична пастка, про яку нагадує кіберполіція: перші виплати за прості завдання справді приходять. Але це лише наживка — далі для «викупу замовлень» і переходу на «VIP-рівень» у вас витягують уже власні кошти на десятки тисяч гривень.
- Збір персональних даних. «Співбесіда» й є метою виманити будь-які ваші документи: скани паспорта та ІПН «для оформлення» йдуть на кредити й злам акаунтів.
- Безкоштовна робота під виглядом тестового. Стаття, дизайн, модуль коду — ви зробили, надіслали, а далі тиша.
- Шахрайські «офіси», дропи та вербування. За вакансіями «без досвіду», але з оплатою вище ринку часто ховаються «сірі» кол-центри та фішингові команди, де робота робить вас співучасником обману. Згода ж «просто відкрити картку» чи «перегнати чужий переказ» перетворює на дропа — людину, через рахунки якої відмивають вкрадені гроші й до якої першої приходить поліція. А пропозиції «підробітків» із підпалами — це вже робота спецслужб ворога: будьте уважні, щоб не стати жертвою вербування.
Верифікація
Чи можна перевірити все «на 100%»? Чесна відповідь: ні.
І Binance цьому підтвердження: люди, які назвались Project Director, HR і CEO виглядали справжніми. Тому змініть запитання. Замість «чи справжній рекрутер?» питайте: «чи безпечна дія, яку від мене просять?» Навіть справжній акаунт рекрутера можуть зламати.
Правило №1. Нічого не запускайте, не встановлюйте й не вводьте пароль, код чи «Allow» на пристрої, де є хоч якісь робочі доступи, поки не підтвердили людину незалежним каналом. Навіть після підтвердження підозріле тестове варто перевірити з командою, яка відповідає за безпеку пристроїв.
Правило №2. Перевіряйте людину й вакансію в шість кроків.
- Знайдіть вакансію самі. Не за посиланням з повідомлення, а на офіційному сайті компанії (наприклад, у Skylum це розділ Careers). Є на сайті — добрий знак. Немає — як варіант, вона може бути конфіденційною, тоді переходьте до кроку 3.
- Звірте домен по літерах. company.com проти company-careers.com чи companyhr.io. Подивіться вік домену: «ринок 9 років», а сайту три місяці — це вже прапорець.
- Підтвердіть через інших людей. Знайдіть у LinkedIn кількох чинних співробітників (HR, тимліда, менеджера) і спитайте, чи справді ця людина там працює чи веде найм. Або ж напишіть на загальну корпоративну адресу.
- Попросіть запрошення на дзвінок із корпоративної пошти чи календаря. Не з особистого Gmail і не з месенджера. Але й корпоративний акаунт можуть зламати, тому це не гарантія безпеки.
- Поставте несценарне запитання. Хто hiring manager? Яка команда? Який стек? Які етапи? Яка вилка? Справжній рекрутер зазвичай може відповісти по суті. Шахрай може відповідати загальниками, але давати дуже точні інструкції про ваші дані й файли. Та навіть переконливі відповіді не гарантують, що перед вами справжній рекрутер.
- Не відкривайте підозрілі посилання! Оскільки більшість перших контактів із рекрутерами відбувається зі смартфона, подумайте про додатковий захист. Не встановлюйте застосунки за посиланнями з повідомлень — перевіряйте їх через офіційний сайт компанії.
Djinni та DOU модерують роботодавців вручну, проте жоден фільтр не дає стовідсоткового захисту — шахраї постійно знаходять нові способи їх обійти. Вирішальною в цій гонці стає саме оперативність реакції платформи.
«Це під NDA» — і що з цим робити
Агентства справді ховають клієнта, але шахраї обожнюють цю ширму: вона пояснює і відсутність вакансії на сайті, і порожній Google.
- Ви перевіряєте агенцію, а не клієнта. Агенція — публічний бізнес: домен, LinkedIn, відгуки, корпоративна пошта.
- NDA — не причина відмовлятися від перевірки. Назву клієнта можуть приховувати на 15-хвилинному скринінгу, щоб вас не «перехопили» напряму. Перед технічною розмовою чи тестовим варто з’ясувати, хто замовник або як незалежно перевірити завдання. Якщо вже просять запустити код чи інсталятор, а походження файлу перевірити не вдається — зупиніться.
- На перших етапах зазвичай вистачає CV. Скан паспорта, ІПН, оплата «background check» чи невідомий софт на ваш ноутбук — привід насторожитися й перевірити роботодавця.
Висновок
З досвіду роботи в рекрутингу ми точно знаємо: хороший найм ніколи не будується на поспіху, таємницях чи проханнях «просто встановити цей файл». Ринок зараз непростий, але це не привід знижувати планку власної безпеки. Тримайте холодну голову, розділяйте робочі й особисті пристрої, перевіряйте кожен дивний запит — і нехай єдиним викликом на наступній співбесіді стануть реальні фахові запитання, а не квест із кіберзахисту.
Більше про це
«Бренд не врятує дрон, який не працює». Юрій Федоренко — про маркетинг зброї, репутацію та український miltech
Будь-яку статтю можна зберегти в закладки на сайті, щоб прочитати її пізніше.
Партнерські матеріали