
Шахраї місяцями розсилали фішинг від імені Microsoft через її внутрішню систему



Режим читання збільшує текст, прибирає всю зайву інформацію зі сторінки і дозволяє зосередитися на матеріалі. Тут ви можете вимкнути його в будь-який момент.
Шахраї кілька місяців використовували внутрішню систему Microsoft, щоб надсилати спам і фішингові листи з офіційної адреси компанії, пише Tech Crunсh.
Що сталося
Протягом кількох місяців шахраї використовували лазівку в системі Microsoft, щоб розсилати спам з офіційної внутрішньої електронної адреси компанії. Зловмисники створювали нові облікові записи під виглядом звичайних клієнтів і відправляли листи з адреси msonlineservicesteam@microsoftonline.com.
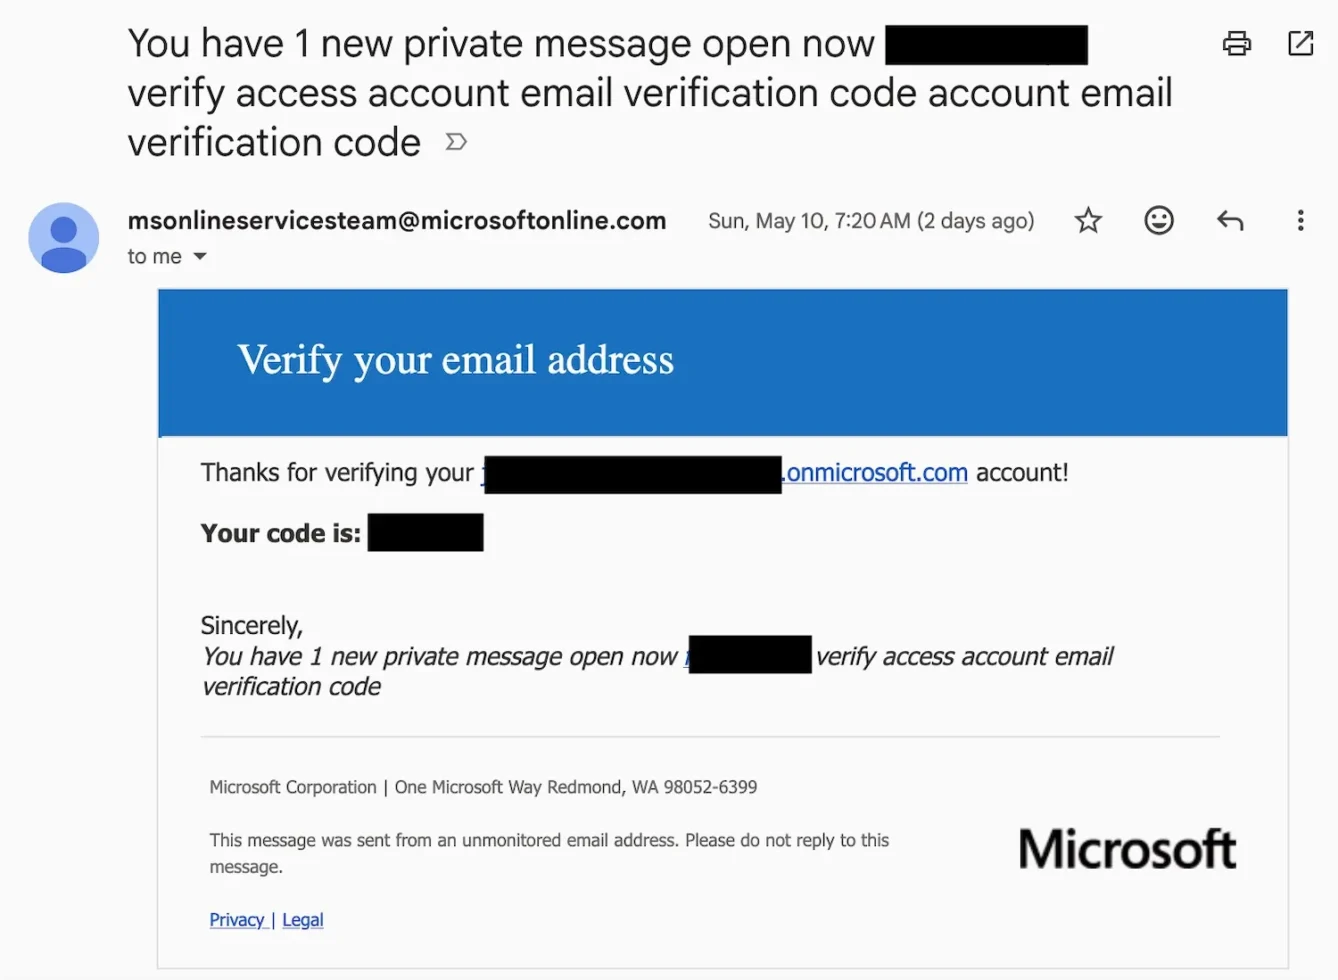
Зазвичай Microsoft використовує цю адресу для надсилання критично важливих сповіщень, таких як коди двофакторної автентифікації. Теми таких повідомлень маскуються під офіційні попередження про шахрайські транзакції або повідомлення про «особисте повідомлення», яке нібито чекає на користувача. У тілі листа містяться посилання на шахрайські сайти, що легко вводить користувачів в оману, оскільки відправником виступає справжня система технологічного гіганта.
Чому це цікаво
Некомерційна антиспам-організація The Spamhaus Project повідомила про цю активність ще кілька місяців тому. Вона розкритикувала той факт, що автоматизовані системи сповіщень дозволяють такий високий рівень кастомізації повідомлень. Наразі Microsoft ще не вирішила цю проблему: представник компанії лише підтвердив отримання журналістського запиту, але не надав жодних коментарів про те, чи було зупинено зловживання.
Нагадаємо, що нещодавно найбільша світова платформа для розробників GitHub, яка належить компанії Microsoft, офіційно підтвердила факт кібератаки, внаслідок якої зловмисники викрали дані з близько 3800 внутрішніх репозиторіїв коду.
Більше про це

GitHub став жертвою кібератаки: зловмисники отримали доступ до внутрішнього коду компанії
Будь-яку статтю можна зберегти в закладки на сайті, щоб прочитати її пізніше.
Партнерські матеріали