preview preview
Нова функція

Слухай статті з Respeecher

Нова функція дозволяє слухати статті в зручному форматі завдяки технології від Respeecher. Насолоджуйтесь контентом у будь-який час – у дорозі, під час тренувань або відпочинку.
preview
00:00 00:00
Наступні статті
    Завантажується ⟳
    Голос
    Вибір голосу
      player background
      Вибір голосу
        Наступні статті
          Завантажується ⟳
          00:00 00:00
          НОВИНИ

          Кіберзлочини з робочою поштою зросли на 38%. Що ще цікавого у дослідженні Microsoft

          30 Травня 2023, 15:19
          2 хв читання
          Додати в закладки

          Будь-яку статтю можна зберегти в закладки на сайті, щоб прочитати її пізніше.

          Юлія Ткач Ексголовна редакторка
          Режим читання збільшує текст, прибирає всю зайву інформацію зі сторінки і дозволяє зосередитися на матеріалі. Тут ви можете вимкнути його в будь-який момент.
          Режим читання

          Режим читання збільшує текст, прибирає всю зайву інформацію зі сторінки і дозволяє зосередитися на матеріалі. Тут ви можете вимкнути його в будь-який момент.

          Microsoft опублікувала свій новий звіт Cyber Signals. Він свідчить, що зросла кількість кіберзлочинів. пов’язаних з робочою поштою. Про це нам повідомили в українському офісі. Переказуємо головне. 

          Що сталося

          Microsoft випустила четверте видання звіту Cyber Signals. Він присвячений кіберзагрозам та заснований на даних 43 трлн щоденних сигналів безпеки від служб Microsoft та інсайтів 8500 експертів із кібербезпеки. Звіт свідчить про збільшення активності кіберзлочинців навколо ділової електронної пошти.

          Ось ключові тези з дослідження:

          • з 2019 по 2022 рік на 38% зросла кількість кіберзлочинів як послуг, націлених на бізнес-електронну пошту;
          • з квітня 2022 року по квітень 2023-го служба Microsoft Threat Intelligence виявила 35 млн спроб компрометації ділової електронної пошти (в середньому 156 000 спроб щодня);
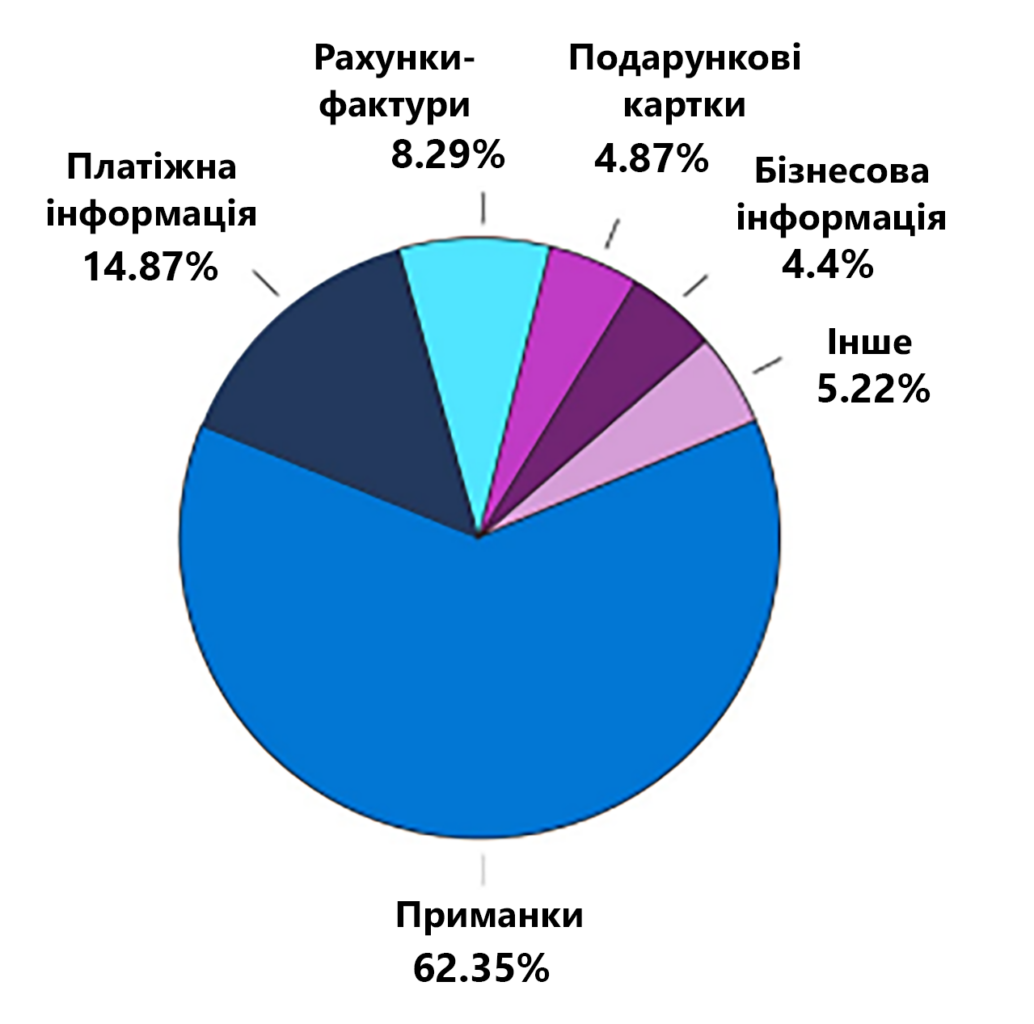
          • найпоширенішими типами фішингу були: платіжна інформація, рахунки-фактури, подарункові картки, бізнесова інформація тощо.
          Як захиститися

          Фахівці радять:

          • користуватися хмарними застосунками з ШІ для посилення захисту, включно з вдосконаленим захистом від фішингу та виявленням підозрілих пересилок;
          • використовувати безпечні платіжні платформи;
          • замінити рахунки-фактури, надіслані електронною поштою, на спеціально розроблену систему для аутентифікації платежів.

          Знайшли помилку? Виділіть її і натисніть Ctrl+Enter

          Партнерські матеріали

          S1 REIT розпочала продаж сертифікатів нового фонду в Києві: як інвестувати у квартири від 1000 грн? 
          01 БІЗНЕС
          S1 REIT розпочала продаж сертифікатів нового фонду в Києві: як інвестувати в апартаменти від 1000 грн? 
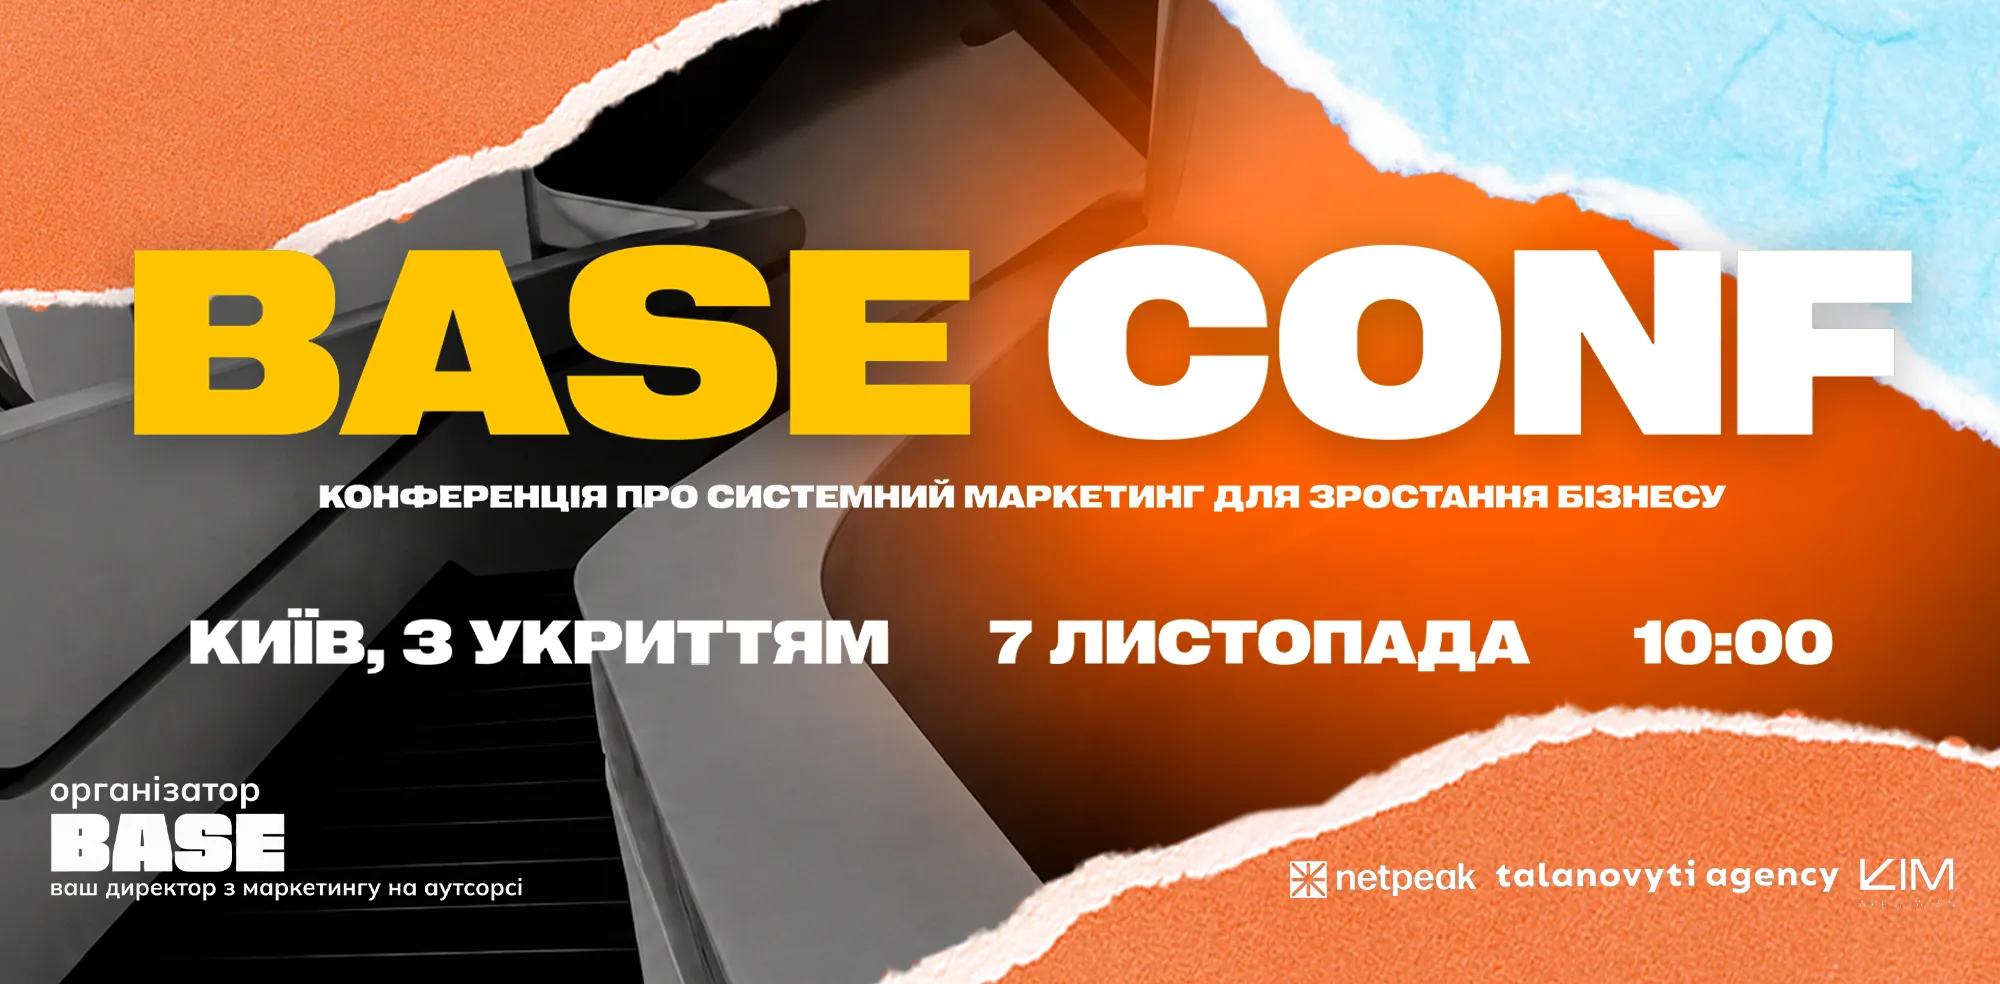
          Як системний маркетинг допомагає бізнесу зростати: у Києві відбудеться BASE Conf
          02 БІЗНЕС
          Як системний маркетинг допомагає бізнесу зростати: у Києві відбудеться BASE Conf
          Прогодувати гостей, команду і генератор. Як війна змінила економіку українських ресторанів? 
          03 БІЗНЕС
          Прогодувати гостей, команду і генератор. Як війна змінила економіку українських ресторанів? 
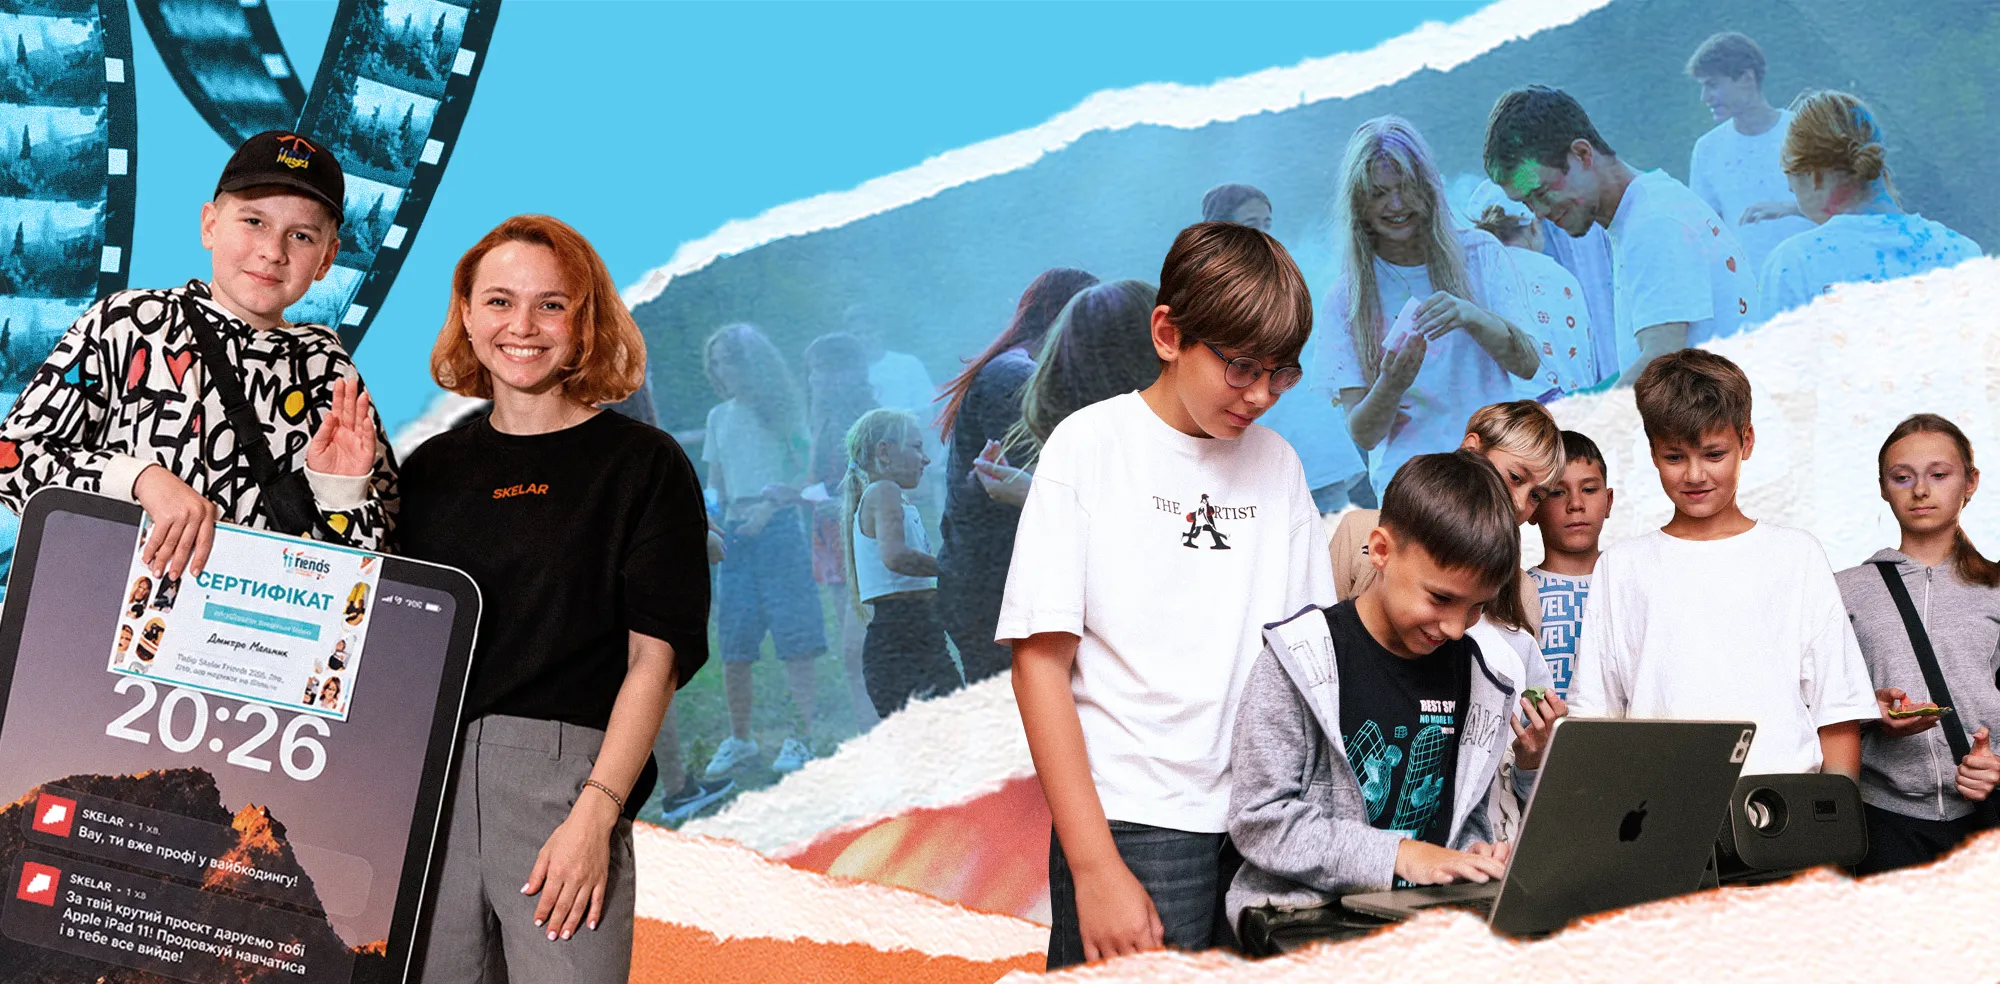
          Вийшов документальний фільм про IT-табір для дітей, що втратили батьків через війну 
          04 БІЗНЕС
          Вийшов документальний фільм про IT-табір для дітей, що втратили батьків через війну 
          Завантаження...